Octubre Negro 2026. ¿Qué haría su equipo si mañana se apagan las pantallas?
Imagine que llega a su empresa y nadie puede facturar. El correo no abre, los pedidos quedaron en el sistema y los clientes siguen llamando.
Alguien pregunta: «¿Qué hacemos primero?».
Esa es la pregunta que yo llevaría a la próxima reunión de gerencia.
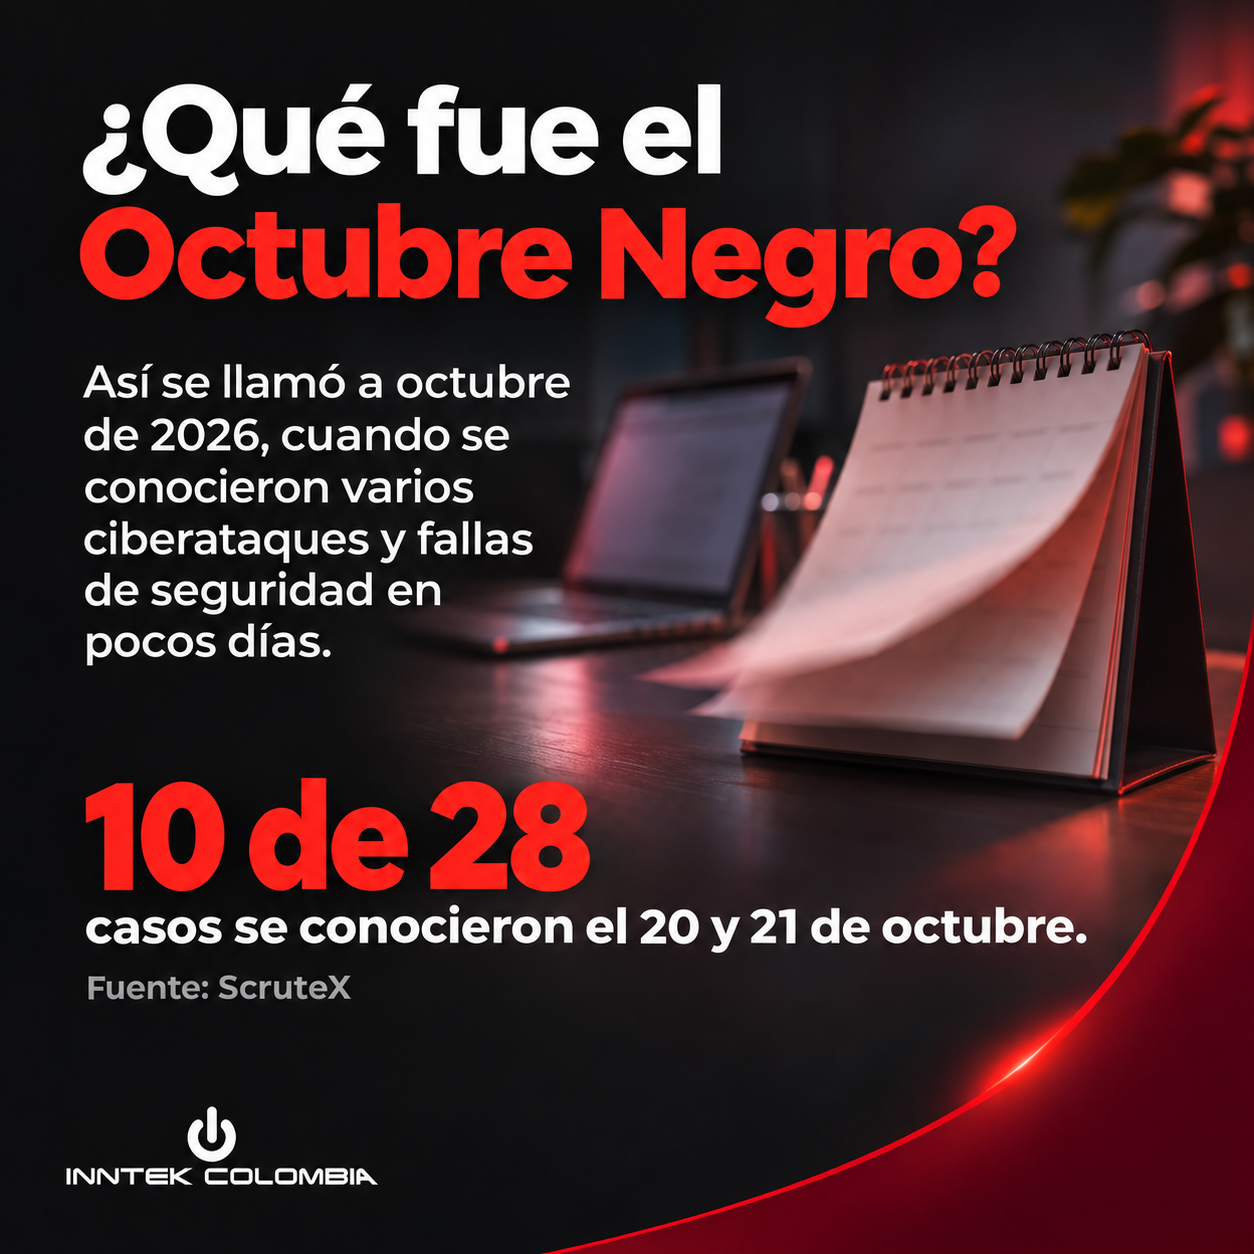
¿Qué fue el Octubre Negro?
Fue el nombre que varios medios y firmas de seguridad le dieron a un mes en el que salieron a la luz muchas noticias de ciberseguridad. ScruteX recopiló 28 casos. Diez se conocieron en solo dos días, el 20 y el 21 de octubre. Se supo de ellos casi al mismo tiempo, aunque ocurrieron en momentos distintos. Cronología de ScruteX.
Uno de los problemas del mes fue el ransomware. Imagine que alguien pone un candado a los archivos de su empresa y le exige dinero para devolverle el acceso. En octubre, CYFIRMA contó 1.178 publicaciones de grupos criminales que decían haber atacado a alguien, un 36,7 % más que en septiembre. Cada anuncio requiere verificación. En Argentina, por ejemplo, el municipio de Villa Carlos Paz sí confirmó un ataque que dejó a los vecinos sin poder pagar o consultar sus impuestos municipales. Informe de CYFIRMA · Comunicado del municipio.
¿Qué pasó y por qué nos importa?
En Colombia, el aviso llegó a quienes tienen página web. ColCERT alertó sobre dos fallas en PHP, una tecnología que usan muchas páginas. Identificó 8.699 servicios con PHP visibles desde internet en el país. Para saber si uno tenía la falla o si alguien logró entrar, había que revisarlo. Si su web usa WordPress, pregúntele a quien la administra si el servidor recibió la actualización de seguridad. Alerta de ColCERT.
Un atacante aprovechó el acceso de un proveedor. En el caso ConnectWise, Microsoft observó que se usó inteligencia artificial para acelerar los intentos de entrar a cuentas empresariales. Es como si una empresa le entregara una llave a un proveedor y alguien más consiguiera usarla. ¿Sabe quién tiene las llaves digitales de su negocio? Investigación de Microsoft.
Binance confirmó un robo multimillonario. La empresa estimó en US$6.300 millones el valor de los activos digitales robados el 29 de octubre. El FBI atribuyó el ataque a Corea del Norte. Comunicado de Binance · Alerta del FBI.
La seguridad también se practica en equipo
Haga este ejercicio de diez minutos. Dígale a su equipo que llegó un correo de un proveedor conocido: «La cuenta cambió. Págueme hoy a este número».
¿Qué harían? Una buena respuesta es llamar al proveedor al número que ya tienen guardado y confirmar antes de pagar. La gerencia tiene que respaldar a quien haga esa pausa, incluso si hay afán.
Y si alguien ya abrió un enlace sospechoso, lo primero que quiero escuchar es «ya avisé». Para eso, todos deben saber a quién llamar y tener la confianza de hacerlo. Guía de NIST sobre correos fraudulentos.
En su empresa: active la verificación en dos pasos en el correo y las cuentas importantes, mantenga los sistemas al día y pruebe que puede recuperar un archivo de sus copias de seguridad. Decida quién toma el control si mañana algo falla. Guía de NIST para pequeñas empresas.
En casa: use una contraseña distinta para cada cuenta, actualice el celular y las cámaras, y confirme por llamada cualquier mensaje urgente que pida plata o códigos. Enséñeles a sus hijos que pueden pedir ayuda aunque ya hayan hecho clic. Guía de seguridad para dispositivos del hogar.
¿Tu empresa está preparada para pasar de la intención a la acción? Conversemos.
Te gustaría inscribirte en mi academia y comunidad ESTRATEGA DIGITAL? Ingresa al siguiente Link: https://www.skool.com/stefano-ugarriza-4120/about